Agencije za provođenje zakona iz devet zemalja ugasile su 235 servera i preuzele 257 domena preko kojih su radila tri zlonamjerna programa: Gootloader, CastleRAT i StealC. Na zaplijenjenim serverima pronađeno je 6,4 miliona skupova podataka žrtava, objavio je Europol 12. novembra. Riječ je o novoj fazi Operacije Endgame, međunarodne akcije protiv alata koje kriminalci koriste da bi ušli u tuđe mreže prije napada ucjenjivačkim softverom (ransomware).
Hapšenja u ovoj fazi nisu objavljena. Policija se usmjerila na infrastrukturu i na obavještavanje žrtava.
Koga su pogodili i šta je ukradeno
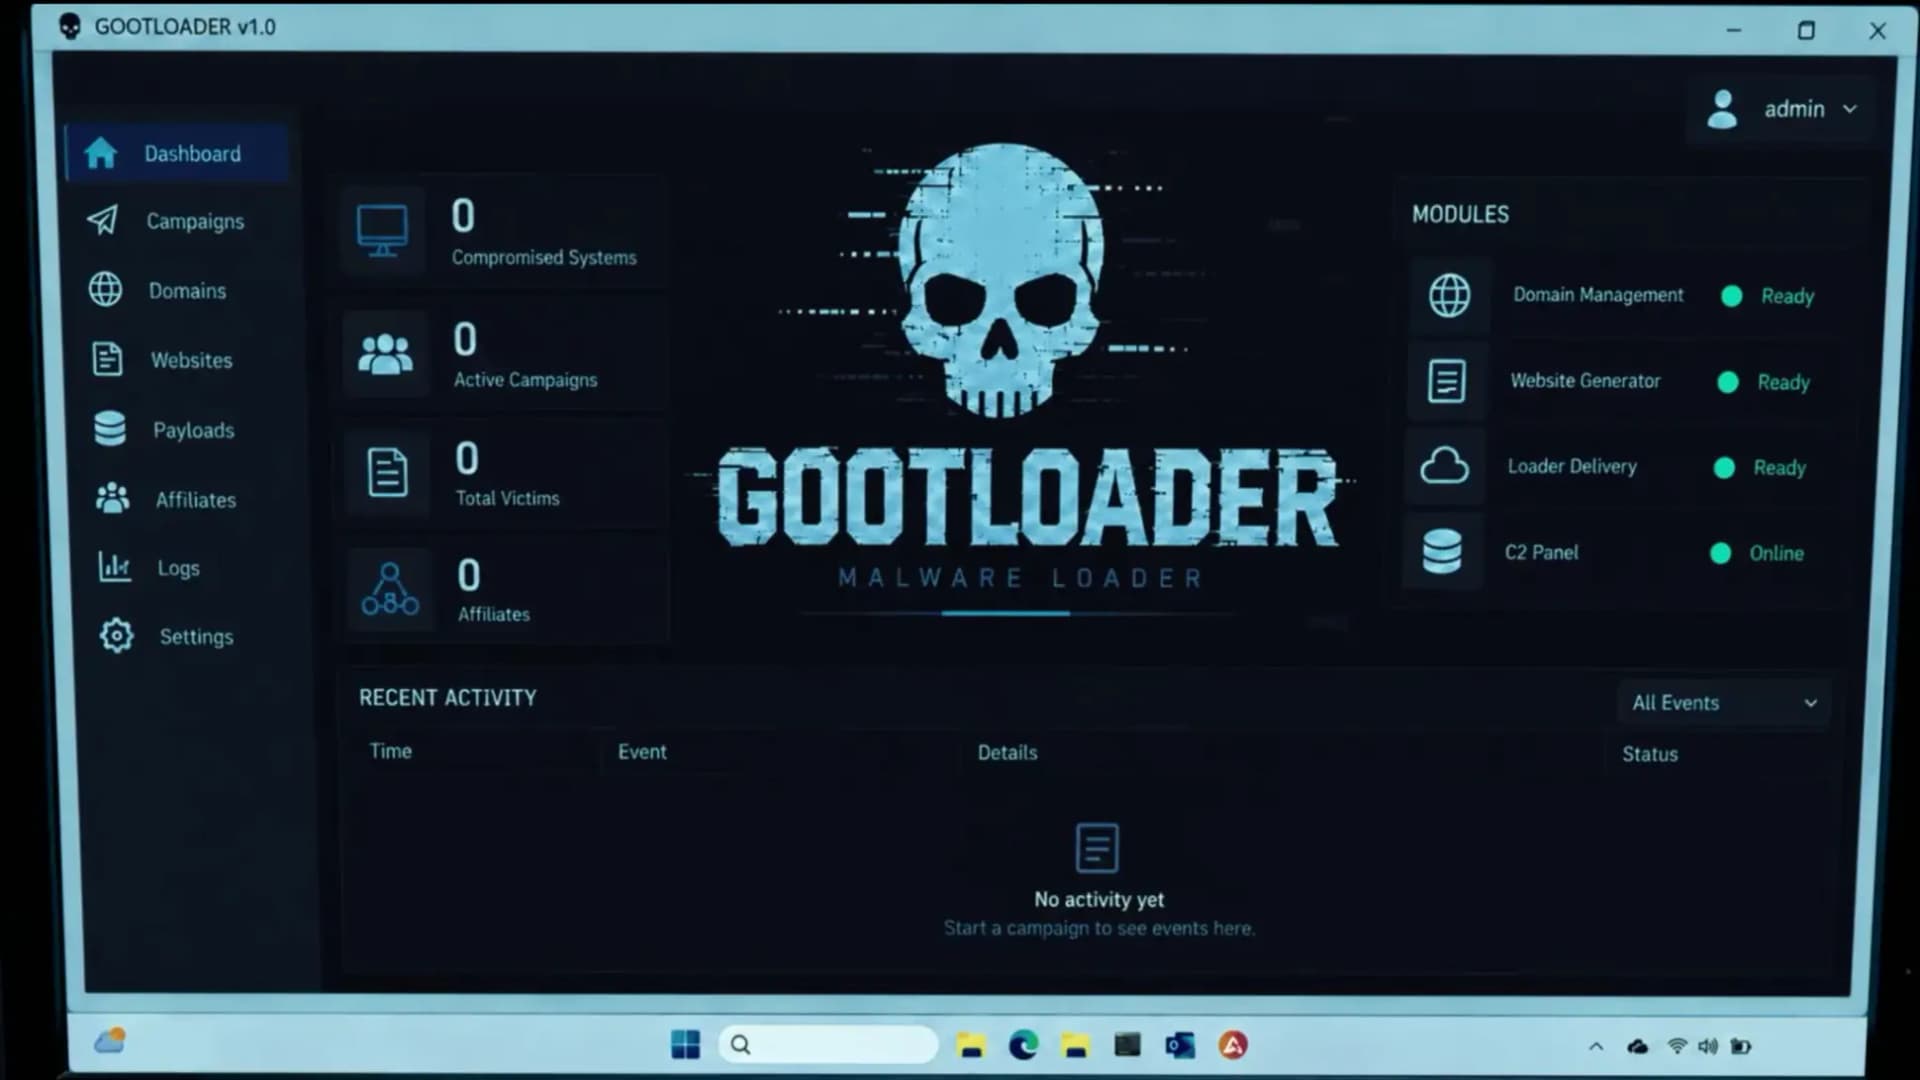
Tri programa imaju različite uloge u lancu napada. Gootloader se širio preko hakovanih web stranica, najčešće na WordPressu, kao lažni pravni dokumenti za preuzimanje. Kada ga žrtva otvori, na računar instalira druge zlonamjerne programe, pa i ransomware. Prema zvaničnoj objavi o operaciji, ugašeno je 14 servera i 218 domena, a očišćena je 681 zaražena web stranica.
CastleRAT je program za daljinski pristup, poznat od 2025. godine, kojim napadač preuzima kontrolu nad zaraženim računarom. Europol ga povezuje s napadima u kojima su podaci šifrovani, a neke organizacije platile otkupninu. Zaplijenjeno je 120 servera i 39 domena. StealC krade lozinke i druge pristupne podatke sačuvane na računaru, a može preuzeti i dodatni zlonamjerni softver. Ugašena su 102 njegova servera.
Podaci koje ovakvi programi kradu ne ostaju kod onoga ko ih je ukrao. Prodaju se dalje, a kupci ih koriste za ulazak u naloge i mreže firmi. Zato policija u ovim akcijama ne gasi samo servere, nego i obavještava žrtve.
Ako ste zaraženi, prvi korak je provjera. Podaci žrtava CastleRAT-a bit će podijeljeni sa servisom Have I Been Pwned, nizozemskim institutom za prijavu ranjivosti DIVD i servisom Check jeHack nizozemske policije. Ko dobije upozorenje, treba promijeniti lozinke s drugog, čistog uređaja, uključujući lozinke koje koristi na više mjesta, i uključiti dvofaktorsku autentifikaciju (2FA). Zaraženi uređaj treba očistiti prije nove prijave. Vlasnici WordPress stranica trebaju promijeniti pristupne podatke, ažurirati WordPress, dodatke i teme te provjeriti neočekivane datoteke za preuzimanje.
Operacija koja traje od 2024. godine
Operacija Endgame počela je u maju 2024. godine. Tada je 14 zemalja ugasilo pet botnet mreža, a uhapšene su četiri osobe u Ukrajini i Armeniji, pisao je NOS. Uslijedile su akcije u novembru 2025., kada je ugašeno 1.025 servera, i u junu 2026. U junskoj akciji pronađeno je više od 24 miliona pristupnih podataka, zamrznuto više od 41 miliona eura u kriptovalutama i očišćeno oko 15.000 web stranica. Servis Have I Been Pwned je nakon te akcije dodao više od 4,3 miliona e-mail adresa, pa je provjera tamo realna opcija i za ovu fazu. U oktobru je meta bio hosting provajder koji je kriminalcima pružao zaštitu od gašenja.
Rezultati ipak otvaraju i pitanje trajnosti. StealC je bio meta već u junu, kada je nizozemska policija objavu naslovila riječima da su dva programa za krađu podataka „ponovo“ oborena. Pet mjeseci kasnije isti program ponovo ima više od stotinu servera koje treba gasiti. Gašenje servera usporava kriminalce, ali dok oni koji stoje iza programa nisu uhapšeni, mogu podići novu infrastrukturu. Prema objavi vezanoj za operaciju, na listi najtraženijih je 17 osoba povezanih s Endgameom. Ista stranica obraća se i samim kriminalcima porukom „Razmislite o svom sljedećem potezu“ i ovu fazu predstavlja kao „četvrtu sezonu“, s najavom novih poteza.
Akcije je pravosudno uskladio Eurojust, a policija se oslanja i na privatne firme. U ovoj fazi učestvovali su, među ostalima, Microsoft, Bitdefender, IBM X-Force, Proofpoint i Shadowserver.